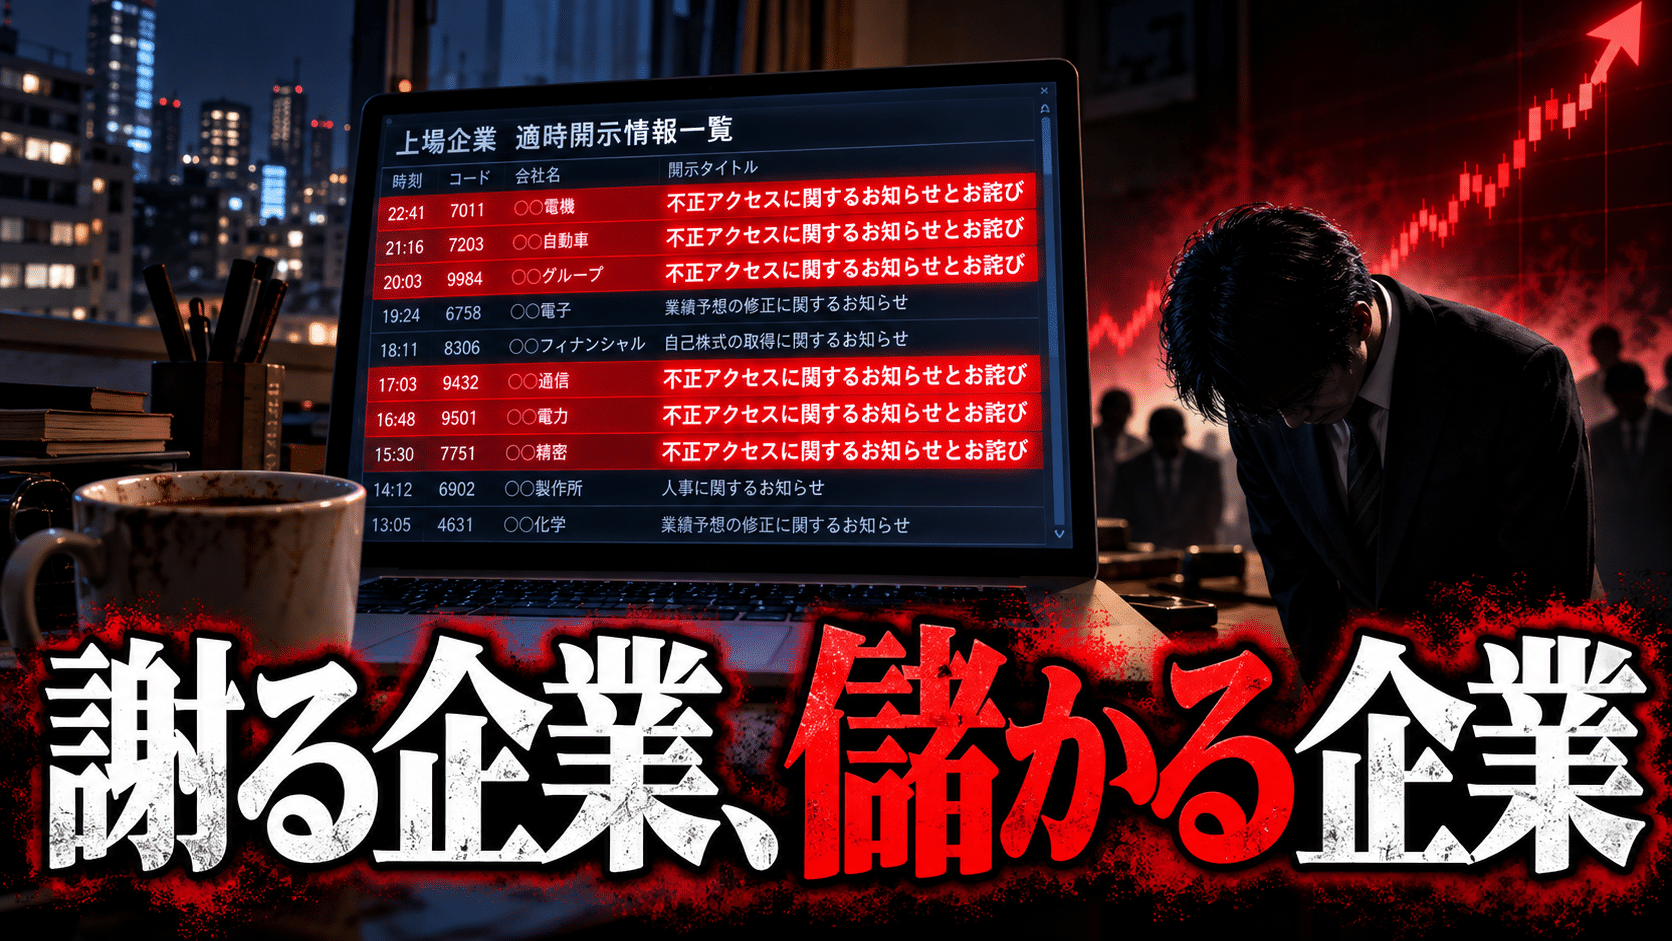
最近、TDnetの適時開示を眺めていると、決算シーズンでもないのに、同じような件名ばかりが目に引っかかる。
またか、と思ってスクロールすると、少し下にまた似たような文言が並んでいたりする。最初は気のせいだと思っていた。でも10月に入ってからは、さすがに気のせいでは済まない頻度になってきた。
それで、ずっと引っかかっていることがある。この会社たちは、攻撃された側なんだよな、と。家に泥棒に入られた人が、翌朝ご近所に頭を下げて回っている。泥棒のほうは名前も顔も出てこない。もちろん顧客の情報を預かっている以上、責任がゼロだとは思わないけれど、この構図にはどうしても居心地の悪さが残る。
そしてもう一つ、投資の目で見るとどうしても考えてしまうことがある。誰かが謝るたびに、どこかで請求書を書いている会社がいるはずだ、ということだ。今日はその話をしたい。
不正アクセスの「お詫び」は本当に増えているのか
体感だけで書くと危ないので、数字を確認しておく。
前年同期304件から49%増。10月13日時点の通算485件で、すでに2025年通年(432件)を超えた。過去5年で最多。(MM総研調査、nippon.com 2026年10月18日掲載)
※国内の企業・団体(非上場・団体を含む)がWebサイトや報道で公表した事案を、MM総研が重複を除いて集計した件数。TDnetの適時開示件数とは別の指標。
2026年は10月5日時点で10件。2025年通年の6件をすでに上回り、1,000万件超も3件。最大はKDDIの約1,223万件。(東京商工リサーチ、2026年10月7日発表)
業務委託先やクラウドなど外部が関与した事案は164件で、全体の36%。(同MM総研調査)
10月8日には、古川サイバー安全保障担当相が関係省庁会議で、脆弱性対策や認証強化の徹底を企業に注意喚起する方針を示している。警察庁もJPCERT/CCも同じ週に相次いで注意喚起を出した。政府が「個別の会社の不手際」ではなく「面で起きている現象」として扱い始めた、ということだと思う。
ただ、ここは正直に書いておきたいのだが、「TDnetの大半が不正アクセスのお詫びで埋まっている」とまでは言えない。全開示件数に占める割合を数えたわけではないので、あくまで「目立つようになった」という話だ。それでも、10月に出てきた中身を見ると、目立つだけでは済まない事案が混じっている。
岩井コスモ証券は、委託先トレードワークスのシステムへの不正アクセスで、利用者の情報漏えいに加え、本人が意図しない売買注文が7件発生したと公表した(10月21日報道)。情報が漏れた、の一段先。口座が勝手に動いたという話だ。
10月21日に全プランのサーバーを停止。10月24日の第4報で、情報が外部に持ち出された事実を認め、サーバー内に保存されていた証券・FX口座のログイン情報などが使われ、身に覚えのない取引の報告が出ていると公表した。影響の可能性があるサーバーは26,739件(第5報。不正アクセスが確認された件数ではない)。攻撃者とみられる者から金銭の要求も受けているという。
同じく10月21日。セキュリティ専業メーカー自身の不正アクセス公表。これについては後でかなり紙幅を割く。
被害者なのに、なぜ日本企業は「お詫び」から書き始めるのか
ここがこの記事でいちばん書きたかったところかもしれない。
念のため言っておくと、「謝るな」と言いたいわけじゃない。顧客の情報を預かっていた会社には管理責任があるし、2022年の改正個人情報保護法の施行以降、一定の漏えいが起きれば個人情報保護委員会への報告と本人への通知が義務になっている。黙っていていい話ではない。
引っかかるのは、侵入されたことと、管理に落ち度があったことが、お詫び文の中で一緒くたに溶けてしまっている点だ。ゼロデイ脆弱性を突かれたのか、パスワードを使い回していたのか、委託先の穴から入られたのか。中身によって会社の責任の重さはまるで違うはずなのに、冒頭の三行はだいたい同じ「深くお詫び申し上げます」で始まる。
・侵入から発覚までの期間:数日なのか、1年以上なのか
・影響範囲の確定度:「可能性」なのか「確認」なのか、第何報か
・業務・売上への影響:サービス停止の有無、業績予想への言及
・再発防止策の具体性:「強化します」で終わっていないか
謝罪が先に来る文化そのものは、日本の会社が顧客との関係を大事にしてきた証拠でもあって、全部が悪いとは思わない。ただ、投資家の側から見ると、「お詫び」の分量と事態の深刻さがまったく比例していないので、情報としてはむしろノイズになっている。謝罪の丁寧さで安心してはいけないし、謝罪の大げささで怯えてもいけない。そういう読み方を強いられている。
株価への影響もある。少し古いデータだが、2021年の事案を対象にした調査(ScanNetSecurity報道)では、サイバー攻撃による漏えいを適時開示した上場企業18社のうち14社が翌日に下落し、平均下落率は2.8%。その14社は30日後に平均5.2%まで下落幅が広がっていた。サンプルは小さいので傾向として見るべき数字だが、翌日だけ下がって戻るというより、じわじわ削られていく形だった。
そして今回のGMOインターネットの件で、謝罪の値段はもっと具体的になった。10月24日の第4報は、冒頭で「本サービスのシステムにセキュリティ上の問題が存在」したことを認めている。そのうえで、現在の利用者全員に被害の有無を問わず一律5,000円のお見舞金、独立した基盤で動く代替サービスへの乗り換えと6か月間の無償提供、さらに同社が不正取引と認めた取引で生じた実現損失の補償まで打ち出した。現行システムはそのまま再開せず、作り直すという。
これは「被害者なのに謝る」の反対側の例でもある。自社の不備を認めたうえでの謝罪なら、頭を下げる理由ははっきりしている。だからこそ、どのお詫びが「不備の告白」で、どれが「形式としての謝罪」なのかを読み分ける必要がある。それと、もう一つ。ここまで来ると、お詫びの開示は将来の費用負担の予告にも見えてくる。お見舞金も、システムの作り直しも、誰かの売上になる。
デジタルアーツ(2326)の不正アクセスが突きつけたもの
10月21日16時のこの適時開示は、並んでいる他のお詫びとは意味の重さが違った。デジタルアーツといえば、Webフィルタリングの「i-FILTER」で知られるセキュリティ専業メーカーで、しかも毎年、国内のセキュリティインシデントを集計してレポートを出している会社でもある。他社の事故を数えていた側が、数えられる側に回った。
・痕跡の一部は2025年7月頃までさかのぼる
・クラウドサービス運用用の認証情報が不正取得され、運用環境に侵入された
・「i-FILTER@Cloud」など6つのクラウドサービスで、一部顧客情報が閲覧された可能性
・10月21日正午時点で外部への持ち出しや二次被害は確認されていない
・顧客環境に導入されたソフトウェア版は対象外(ただし「FINAL CODE@Cloud」の仕組みを使う一部オプションは対象)
10月23日に更新された顧客向けFAQを読むと、輪郭がもう少しはっきりする。原因は、クラウドサービスを運用するための認証情報が第三者に取得されたこと。閲覧された可能性があるのは、登録メールアドレスや製品のログ・設定情報で、顧客側の設定や運用に起因するものではないと説明している。サービスの提供も新規契約の受付も続けながら、サービスとネットワークの再構築に取り組んでいるという。
ここは読み違えないようにしたい。今回の件は、i-FILTERのような製品の防御機能そのものが正面から破られた、という話ではない。製品を動かしている運用環境の「鍵」が盗まれた、という話だ。もちろん、それで傷が浅くなるわけではないのだけれど。
一番ぞっとしたのは、侵入そのものより、気づくまでに1年以上かかった可能性があるという点だった。セキュリティを本業にしている会社ですら、そうなる。しかも見つけたきっかけはAIを使った総点検だという。裏を返せば、同じような点検をまだやっていない会社の中にも、まだ誰も気づいていない侵入が眠っているかもしれない。ここは本当に不気味だと思う。
「ちゃんと対策していれば防げた」という話にしたがる論調は多いけれど、この事例はその単純な図式を壊してしまった。かといって「どうせ防げないのだから」と開き直るのも違う。リスクは減らせるし、早く見つけることもできる。完全には防げないという前提で、それでも払い続けるしかないコストになった、というのが一番実態に近い気がしている。
セキュリティは「設備投資」から「毎年の家賃」に変わった
ここから投資の話に入る。
昔のセキュリティ対策は、ファイアウォールを入れて、ウイルス対策ソフトを入れて、それでしばらくは終わり、という一回きりの買い物に近かった。今はそうはいかない。クラウドを使い続ける限り監視が要るし、攻撃の手口が変われば設定も変える。止めた瞬間に穴が開く。家を買って終わりではなく、毎月家賃を払い続ける形に変わってきている。
そうなると大企業は取引先にも対策を求めるようになる。取引を続けたい中小企業は、売上を生まないとわかっていても予算を割くしかない。セキュリティ費用が、取引条件の一部になっていく。筆者分析だが、需要の裾野が大企業から中小企業へ広がっている、と読める。
しかも一度入れたら簡単には外せない。外した後で事故が起きたら、株主総会で何を言われるかわからないからだ。
謝罪が増えるほど需要が増えるかもしれない日本企業5社
関連銘柄を並べるだけの記事にはしたくないので、「どこから需要が入ってくるのか」と「何を確認すべきか」で並べてみる。推奨ではなく、調べる候補のリストとして読んでほしい。
| 銘柄 | 需要が入ってくる経路 | 確認したいこと |
|---|---|---|
| サイバーセキュリティクラウド(4493) | Webサイト防御(クラウド型WAF)、クラウド運用監視。月額課金 | 急騰後のバリュエーション、下期計画 |
| FFRIセキュリティ(3692) | 国産のマルウェア対策技術、官公庁・防衛向け | 官需への依存度、受注の季節性 |
| ソリトンシステムズ(3040) | 認証・アクセス制御。認証情報の窃取が多い今の手口と直結 | セキュリティ以外の事業との比率 |
| 網屋(4258) | ログ管理・監視。「侵入に気づくまでの時間」を縮める領域 | ストック収益の伸び、利益率 |
| デジタルアーツ(2326) | Web・メールのフィルタリング。業界の追い風は受ける | 自社被害後の解約・新規獲得への影響 |
※各社の最新業績・株価は決算短信・適時開示で必ず確認してください。本表は株価上昇を示唆するものではありません。
この中で、今まさに株価が「謝罪の連鎖」に反応しているのが4493、逆に謝罪する側に回ってしまったのが2326。対照的な二社なので、もう少し掘る。
サイバーセキュリティクラウド(4493):業績は本物、株価は先走りかもしれない
まず業績の中身は悪くない。2026年12月期の中間決算(8月14日発表)は、売上高27.71億円(前年同期比14.6%増)、営業利益6.19億円(同30.0%増)。月額課金のWAFが主力なので、売上が積み上がる形になっている。10月6日には、相次ぐ被害を受けて初動相談や初期調査に無償で対応する「緊急セキュリティ相談窓口」まで開設した。攻撃が増えれば問い合わせが増え、問い合わせが増えれば契約が増える、という導線を会社自身が引きにいっている。
で、株価のほうだ。10月2日終値1,973円から、10月6日にストップ高の2,618円、10月16日には一日で21%高の3,810円まで走った。2週間ほどで倍近い。
・10月16日終値3,810円での予想PERは40倍台半ば(筆者推算)
・この間、会社の通期予想(売上60億円、営業利益12億円、純利益8.65億円)は据え置き
・会社計画どおりなら、下期(7〜12月)の経常利益は前年同期比で約17%減になる計算(みんかぶ試算)
【推算の前提】予想EPS=通期予想純利益8.65億円÷約1,023万株(中間純利益4.47億円÷中間EPS43.69円から逆算した1〜6月の期中平均株式数)≒84.5円。PER=3,810円÷84.5円≒45倍。基準日2026年10月16日終値。7月以降の新株予約権の行使などで株式数が増えていれば、EPSは下がりPERはさらに上振れする。確定値ではなく目安として見てほしい。
会社の利益見通しは何も変わっていないのに、市場がつけている値段だけがおおむね倍になった。市場は「会社の予想はそのうち上方修正される」と先回りしているわけで、それ自体は間違っていないのかもしれない。緊急窓口からの受注が乗ってくれば、11月の第3四半期決算で数字が見えてくる可能性はある。ただ、そこで期待ほどの数字が出なかったときの下げは、上げと同じくらい速いはずだ。
もう一つ、頭の片隅に置いておきたいのが希薄化だ。同社は2025年2月、第三者割当増資と同時に、行使価額修正条項付の新株予約権(第8回)を発行している。株価が上がる局面は、この手の新株予約権が行使されやすい局面でもある。現時点でどれだけ残っているかは、最新の行使状況の開示で確認してほしい。ここを見ずに飛び乗るのは、少し怖い。
デジタルアーツ(2326):追い風と逆風が同時に吹いている
デジタルアーツは扱いが難しい。業界全体には間違いなく追い風が吹いていて、Webやメールの入口対策というど真ん中の領域にいる。その一方で、守る側の会社が侵入されたという事実は、顧客がこれから契約を更新するかどうかを考えるときに、確実に天秤に載る。
評価が割れるとしたら、ここだと思う。AIを使った総点検で自分から痕跡を見つけて公表した経緯を、顧客が「隠さずに出した会社」と見るのか、「1年以上気づかなかった会社」と見るのか。この差は印象論では終わらず、数字に出てくる。見るべきは、次の数四半期の解約率、クラウドサービスの契約件数の伸び、そして再構築や監視強化にかかる費用が利益率をどれだけ押し下げるか。業績への影響額は、現時点では会社からも示されていない。
セキュリティ企業の信用を決めるのは、攻撃を受けたかどうかより、侵入にどれだけ早く気づけるか。そういう時代に入ったのかもしれない。今の時点で恩恵銘柄として推すのは危険だし、投げ売りの対象と決めつけるのも早い。続報と次の決算で、数字がどちらに出るかを待ちたい。
セキュリティ需要の拡大と、株価が上がることは別の話
需要が増えるのはたぶん本当だ。でも、それと「今この値段で買って儲かるか」は別の問いで、ニュースが出揃ってから買いに行く資金が、早く仕込んでいた側の出口になる構図は、好決算で飛びついてやられるパターンとほとんど同じ形をしている。
□ 継続課金か、スポットか:緊急対応・診断の一時的な受注と、月額で積み上がる契約は別物
□ ARRや契約件数の推移:四半期ごとに積み上がっているか
□ 営業利益率:需要増が人件費増で消えていないか(セキュリティ人材は高い)
□ PERの変化と予想の変化:株価だけが先に動いていないか
□ 希薄化要因:新株予約権の残り、増資の履歴
□ 自社のインシデント履歴:守る側が破られていないか
一回の騒ぎで受注が跳ねるだけの会社は、騒ぎが落ち着けば株価も元に戻る。
TDnetのお詫び文を、お詫び文としてだけ読むべきか
今夜もたぶん、どこかの会社が明日出す「お詫び」の文面を練っている。被害者なのに頭を下げる文化が変わる気配は、正直まだない。
だったらせめて、読む側は読み方を変えたい。どこから入られたのか、いつから入られていたのか、その会社の来期のコストはどれだけ増えるのか、そしてその分のお金は誰の売上になるのか。謝罪文の一行目より、五行目から下のほうに、投資家が拾うべきものはだいたい埋まっている。
攻撃を完全には防げない社会で、企業は何にお金を払うようになるのか。その答えを先に見つけた人だけが、この謝罪の連鎖の、反対側に立てるのかもしれない。
・MM総研「国内サイバー攻撃による情報漏えい動向調査」
・ScanNetSecurity「上場企業の個人情報漏えい 2026年は100万件以上がすでに10件」(東京商工リサーチ 10月7日発表)
・共同通信「政府、情報漏えい続出で企業に注意喚起へ」(2026年10月8日)
・ScanNetSecurity「2026年10月の脆弱性と脅威ニュース」(警察庁・JPCERT/CC注意喚起)
・INTERNET Watch「岩井コスモ証券、不正アクセスにより4975人の個人情報漏えいと7件の不正取引が発生」(2026年10月21日)
・GMOインターネット「お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)」(2026年10月24日)
・GMOインターネット「お名前.com デスクトップクラウド ご利用のお客様へ改めてのお願い(第5報)」(2026年10月24日)
・ロケットボーイズ「デジタルアーツに不正アクセス、クラウド6サービスで顧客情報閲覧の可能性」(2026年10月21日適時開示の要約)
・デジタルアーツ「当社への不正アクセスに関するよくあるご質問」(2026年10月23日最終更新)
・ScanNetSecurity「情報漏えいした上場企業の株価、最大下落率は21.6%に」(2021年事案対象の調査)
・サイバーセキュリティクラウド「2026年12月期 第2四半期(中間期)決算短信」(2026年8月14日)
・サイバーセキュリティクラウド「緊急セキュリティ相談窓口」開設リリース(2026年10月6日)
・みんかぶ 4493 決算情報(10月16日終値・下期試算)
・10月6日ストップ高の株価推移(10月2日終値〜10月6日)
・株予報 4493(8月17日時点PER)
・サイバーセキュリティクラウド「第三者割当による新株式及び行使価額修正条項付新株予約権の発行に関するお知らせ」(2025年2月21日)