10月25日の夜、熊谷氏のブログが公開されてから、Xでは13年前のロリポップ事件を持ち出す投稿が目に見えて増えた。今回の話をしているはずなのに、なぜか2013年の一言が一緒に掘り返されている。そこが少し引っかかった。
一代で東証プライムのグループを築いた創業経営者が、なぜネットではここまで反感を買うのか。好き嫌いの話をしたいわけではなくて、気になったのは2013年のロリポップ事件と、いま進行中の「お名前.com デスクトップクラウド」への不正アクセスを並べたときに見える、妙な既視感のほうだ。13年を挟んで、変わったものもある。変わっていないものもある。株を持っている人にとって重いのは、たぶん後者だと思う。
- 2013年「風説の流布になりますよ」ツイートの経緯と、熊谷氏自身が認めた過信
- 2026年7月の在宅勤務廃止騒動に見える“数字で語る経営”の癖
- デスクトップクラウド事件の時系列と、社内ホワイトハッカーの警告が後回しになった構造
- 見舞金・補償・刷新費用を最終的に誰が負担するのか(9449/4784の株主目線)
- 株を持っている人・検討している人が、次に何を確認すべきか
2013年8月28日23時39分、あのツイートで何が起きたのか
発端は一般ユーザーの投稿だった。ロリポップ(当時のpaperboy&co.、現GMOペパボが運営)とinterQのサーバー上で多数のサイトが乗っ取られている、GMOの株価にも響くのでは──という趣旨のツイートに、熊谷氏はこう返している。
ところが翌29日、ロリポップは第三者による改ざん被害を公表する。被害を受けたユーザーは最終的に約8,400件(徳丸浩氏のブログでは8,428件)。原因はWordPressのプラグインやテーマの脆弱性を入口に、サーバー側のパーミッション設定の不備を突かれたものだったと、のちの最終報告で説明された。
つまり「そのような事実はありません」は、結果として事実ではなかった。しかも返した相手は、被害をいち早く知らせてくれた側の人間だ。ここが今もネットで語り継がれている理由だと思う。
熊谷氏が自身のブログで謝罪したのは9月8日。ツイートから11日後になる。文面はかなり率直で、炎上の最大の理由は自社サービスにそんなトラブルはあり得ないと過信し、強気すぎたことで「弁解の余地はありません」と書いている。あわせて、ロリポップ側の設定不備や設計の甘さ、初期対応の遅さを認め、グループを挙げて再発防止に努めると約束した。
公平のために書いておくと、熊谷氏は同じブログで、当時はまだ原因が確定しておらず、株価や顧客流出に触れた投稿が拡散して事実でなかった場合に風説の流布になりかねないと考えた、とも説明している。株主を守るつもりの一言だった、という言い分には一理ある。ただ、確認前に否定した時点で、その言い分はほとんど効かなくなってしまった。
- 確認前の全否定:原因不明の段階で「事実はない」と言い切った
- 指摘者への法的な言葉:善意の通報者に「風説の流布」という刑事罰のある用語を向けた
- 謝罪の遅れと場所:正式な謝罪は11日後、しかも会社ではなく経営者個人のブログ
在宅勤務廃止と「タイピング数」──数字で押し切る経営の癖
時間を一気に飛ばして2026年7月14日。熊谷氏はXで、グループとして推奨してきた在宅勤務を13日付で完全廃止したと明かした。理由として挙げたのが、時間当たりのPCタイピング数が確実に減っている、トータルで在宅はマイナス、という話だった。Yahoo!ニュースのトップに載り、同じ日にさくらインターネットの田中社長が「フルリモートは廃止しない」と発信して、対立構図まで出来上がった。
1週間後の7月21日、熊谷氏は「表現の過剰性」で誤解を生んだと謝罪している。ただ、引っ込めたのは言い方だけで、出社推奨という方針はそのままだった。説明はAIエージェントの活用率や業務削減時間、平均年収の目標といった別の数字に差し替えられた。
方針を曲げないこと自体は、経営者として筋が通っていると思う。むしろ気になったのは、何を測って、何を測らないかのほうだ。タイピング数は毎日きれいに数字になる。一方で「事故が起きなかった」という成果は、どこにも数字として残らない。この差は、3か月後に別の形で顔を出すことになる。
2026年10月、デスクトップクラウド事件を時系列で追う
問題になったのは、GMOインターネット(4784)が運営するFX自動売買向けの仮想デスクトップ「お名前.com デスクトップクラウド」。クラウド上のWindows環境でMT4などを24時間動かす用途のサービスで、利用者は他社の証券・FX口座のログイン情報をその中に保存していることが多い。ここが、今回の被害の広がり方を理解するうえでの肝になる。
| 日付 | 出来事(公表・報道ベース) |
|---|---|
| 10月2日 | 別会社のGMOリサーチ&AIが運営する「infoQ」にも不正アクセス。のちに89万4,082件の個人情報持ち出しを確定(本件とは別事案、関連は公表されていない) |
| 10月21日 | デスクトップクラウドへの不正アクセスを発表。全プランのサーバーを順次停止 |
| 10月22日 | サーバー内の証券口座等のログイン情報が不正に取得・利用された可能性を公表。影響の可能性があるサーバーは2万6,739件 |
| 10月24日 | 実現損失の補償、利用者への一律5,000円の見舞金、代替サービスの6か月無償化を発表。国に「能動的サイバー防御」の適用を緊急要請 |
| 10月25日 | 熊谷氏がブログで謝罪。社内ホワイトハッカーから改善課題が事前に指摘されていたと明かす |
| 10月26日 | 攻撃者から5,000万ドル(約79〜80億円)を要求されていたことをブログ追記で公表。支払いは否定。GMOインターネットグループ(9449)の終値は前週末比590円安(16%安) |
| 10月27日 | 予告された正午の攻撃に備え、利用者にPCのネット切断と電源オフを要請。12時30分、攻撃者とみられる人物による顧客関連とされる情報の公開を確認。ランサムウェア攻撃は13時55分時点で未確認 |
ひとつ、正直ここは不気味だと思った点がある。要求額の報道が割れているのだ。熊谷氏が公表したのは5,000万ドルだが、攻撃者を名乗る人物が24日に出した声明では100万ドルを求めていたと報じたメディアもある。交渉の途中で額が動いたのか、別々の要求なのか、現時点では外からは判断できない。
「ホワイトハッカーは警告していた」──優先順位を決めたのは誰か
今回、いちばん重い一文はここだと思っている。熊谷氏は25日のブログで、デスクトップクラウドのセキュリティについて社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されていたことを、自ら明かした。対策は進めていたものの、サービスの可用性への影響や他の対応事項との優先順位を考えながら慎重に進めた結果、対応の深度とスピードが足りず、「攻撃者にその間隙を突かれてしまいました」という。
GMOグループには、国内でも指折りのセキュリティ部隊がいる。その人たちが危険を察知して警告を出していた。それでも止められなかった。熊谷氏自身、一番悔しいのは警告を発していた現場のホワイトハッカーたちだろうと書いていて、ここは本音なんだろうなと感じた。
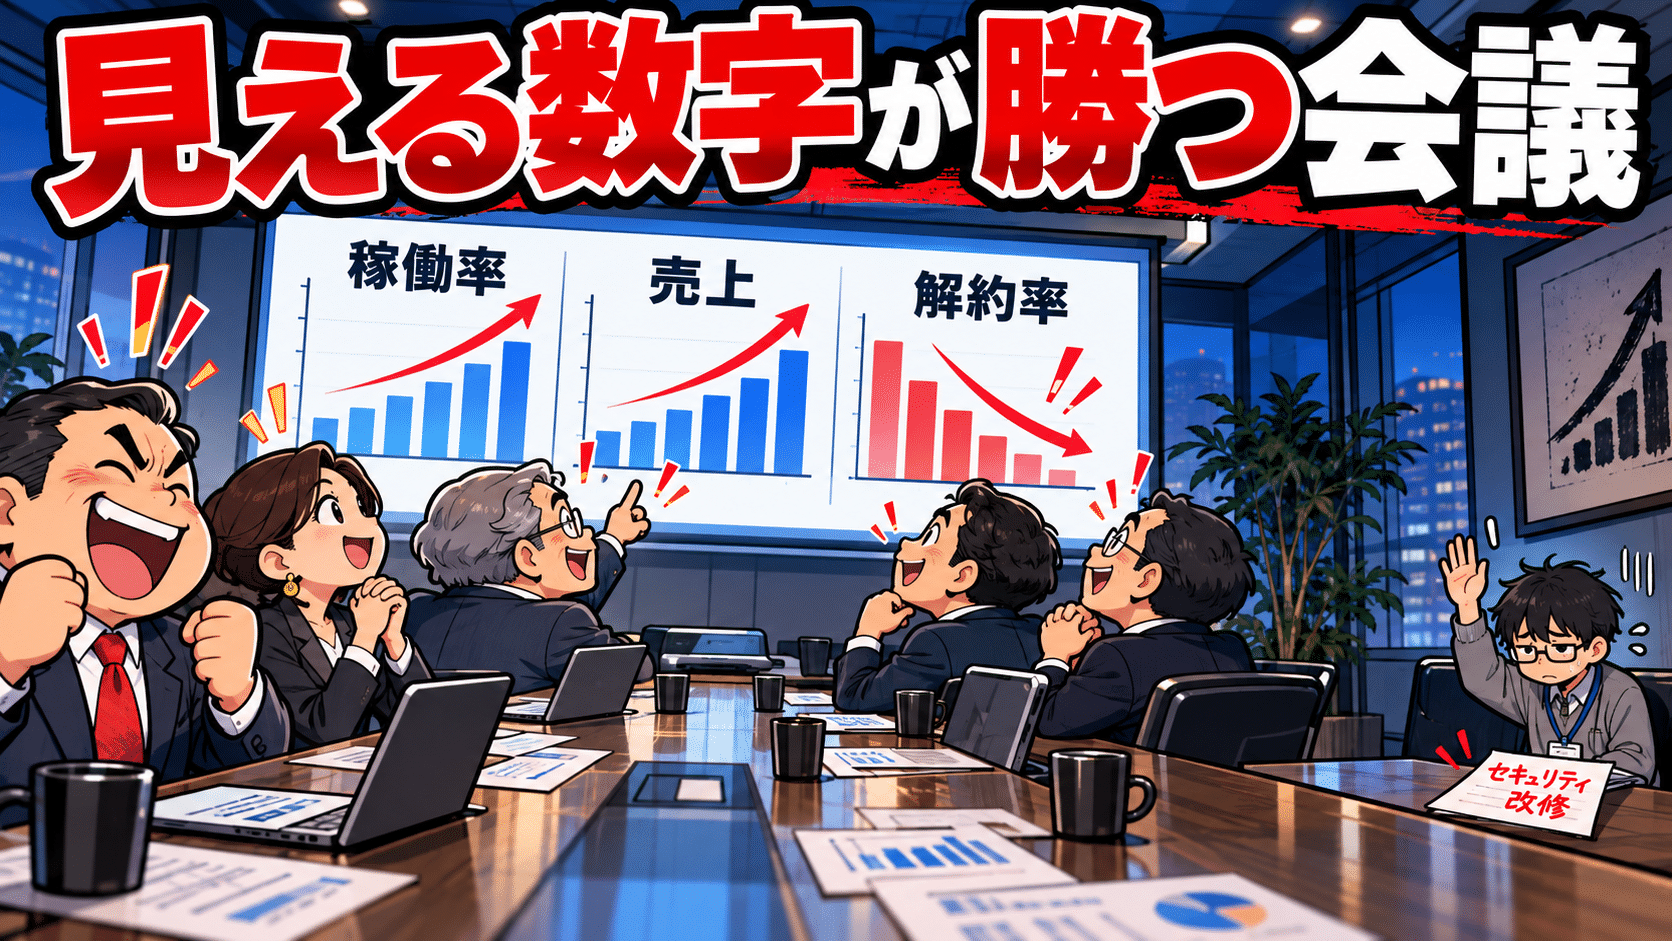
- 可用性は毎日数字で見える:サービス停止やメンテナンスは、問い合わせ・解約・売上にすぐ跳ね返る
- セキュリティ改修は“止めるコスト”として見える:改修のために止める・仕様を変える判断は、目先の数字を悪化させる
- リスクは確率でしか語れない:「いつか侵入される」は、「来週の障害で解約が出る」に議論で勝ちにくい
- 結果:警告は“進めているが急がない”棚に置かれ、攻撃者はその時間差を突く
そのうえで本当に知りたいのは、技術的な穴の中身よりも、その指摘がいつ出て、どの階層まで上がり、誰が「慎重に進める」と判断したのかだ。現場止まりだったのか、経営会議まで届いていたのか。今のところ、この経路は開示されていない。
2013年の謝罪では「設定不備や設計の甘さ」という、どこか技術の問題として片づく言葉が使われていた。今回は違う。熊谷氏の説明どおりなら、警告はあったのに優先順位で後回しになった。そうだとすれば、これは技術の失敗というより経営判断の失敗に近い。本人がそう認めたようにも読めるだけに、警告と侵入経路の関係を含めた続きの説明が出るかどうかで、評価はかなり変わると思う。
国に助けを求めた経営者への批判は妥当か
10月24日、GMOは国に対して「能動的サイバー防御」の適用を緊急要請したと発表した。共同通信によれば、今月1日に関連法が施行されてから初の案件になる可能性があるという。これに対して「自分の不始末を国に尻拭いさせるのか」という反発がかなり出た。
ただ、筆者はこの要請そのものは合理的だと考えている。攻撃者は利用者の手元のPCへの攻撃や情報の公開を予告していて、被害はもうGMOのサーバーの外、つまり顧客のPCや他社の証券口座にまで及びかけていた。攻撃元に直接手を打つ権限は民間企業にはない。こういう局面のために作られた制度を使うこと自体を責めるのは、少し筋が違う気がする。
熊谷氏も、民間の負担を国に負わせる意図は一切ない、補償や代替環境、システム刷新の費用はすべて自社で引き受けると明言している。
じゃあなぜ燃えたのか。たぶん中身より、言葉の温度だ。自社の対策不足を認めたその週に、「官民連携のモデルケースを築く」「社会人人生の全てを賭ける」といった大きな言葉が並んだ。正しいことを言っていても、謝る側がスケールの大きな未来を語り始めると、受け手には話をすり替えられたように映ってしまう。2013年は強気すぎて燃え、2026年は熱すぎて燃えた、と言ったら言い過ぎだろうか。
株主の財布で見る──見舞金1.3億円は入口にすぎない
10月26日、GMOインターネットグループ(9449)は終値3,179円、前週末比590円安。下落率は約16%(15.65%)で、東証プライムの首位だった。事業会社のGMOインターネット(4784)も急落して年初来安値を更新し、GMOペイメントゲートウェイ(3769)やGMOフィナンシャルホールディングス(7177)など関連銘柄にも売りが及んだ。
市場が嫌ったのは、損失の上限が見えないことだと思う。見舞金だけなら計算できる。
問題はその外側だ。
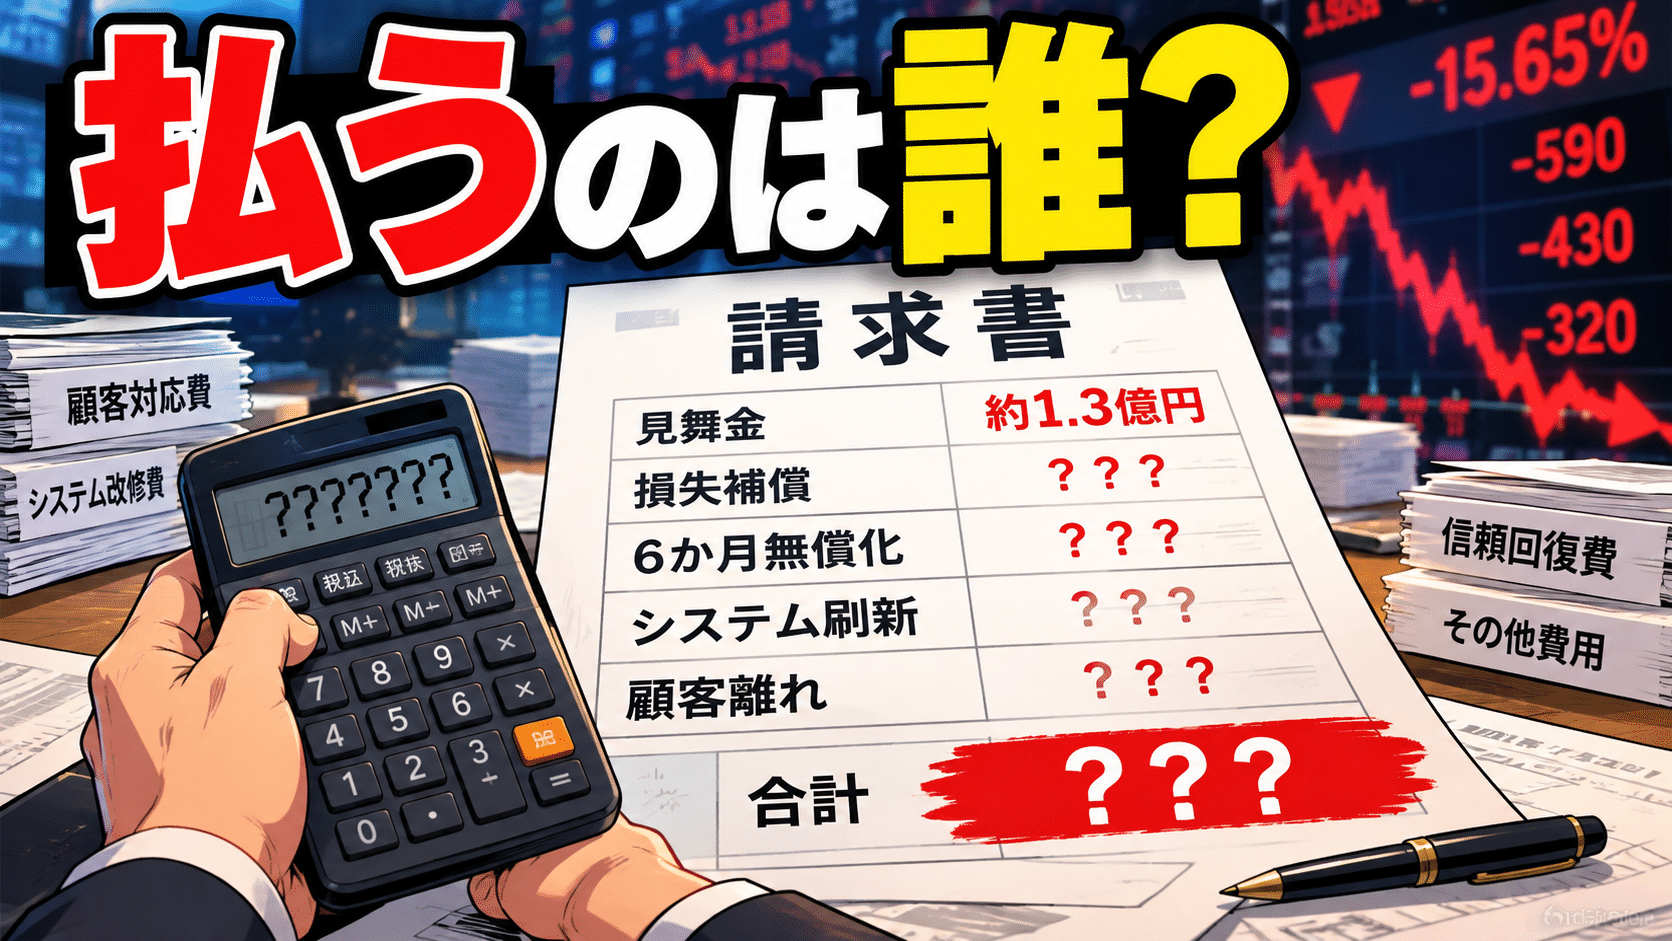
| 費用項目 | 現時点の開示 | 読みにくさ |
|---|---|---|
| 一律見舞金 | 1人5,000円 | 低(上の推算どおり) |
| 実現損失の補償 | 上限なし。不正取引の件数・総額は未公表 | 高:他社口座での不正取引に連動 |
| 追加見舞金 | 公開情報に個人情報が含まれた顧客向けに検討開始(27日) | 中〜高:公開が続けば対象が増える |
| 代替サービス6か月無償 | 発表済み | 中:本来入るはずの売上が消える |
| 端末解析・システム刷新 | 自社負担と明言 | 中:人件費・外部協力の規模次第 |
| 顧客離れ・信用コスト | 数値なし | 高:お名前.com全体への波及があるか |
熊谷氏の「費用はすべて自社の責任で引き受ける」という言葉は、誠実さの表明として読める。と同時に、株主の側から見れば、払うのは株主資本だという意味でもある。4784はGMOインターネットグループの上場子会社なので、損失は連結を通じて9449にも乗るし、4784の少数株主も同じ負担を背負う。
経営判断で後回しにされたリスクが表に出て、その請求書が株主に回ってくる。言葉にすると当たり前すぎるが、今回の16%安はそれを市場が先回りして値付けしたものだと受け止めている。
13年で変わったこと、変わらなかったこと

| 比較軸 | 2013年 ロリポップ | 2026年 デスクトップクラウド |
|---|---|---|
| 初動 | 原因不明の段階で否定ツイート | サービス停止・公表・補償方針を数日で先出し |
| 原因の説明 | 設定不備・設計の甘さ(技術の言葉) | 事前の警告があったと自ら開示(経営判断の言葉) |
| 謝罪の場 | 経営者個人のブログ(11日後) | 経営者個人のブログとX(発表から4日後) |
| 補償 | 改ざんサイトの修復対応 | 一律5,000円+実現損失補償+6か月無償 |
| トップの言葉 | 「強気すぎた」 | 「社会人人生の全てを賭ける覚悟」 |
初動のスピードと補償の踏み込みは、明らかに進歩している。2013年のように「事実はない」と言ってから謝る、という順番ではなくなった。これは素直に評価していいと思う。
変わっていないのは、重要な情報がトップ個人の発信から出てくるという構図だ。事前の警告も、約80億円の要求も、会社の正式発表より先に、あるいは並行して熊谷氏のブログで明かされた。投資家にとって重い情報の出どころが経営者の個人メディアというのは、スピードの面ではいいが、開示の責任の所在が曖昧になる。ここには、正直まだ違和感が残る。
付け加えると、間の2017年にも事案がある。GMOインターネットのネット事業売買サービス「サイトM&A」で、9月中旬に不正アクセスにより約1万4,600件の顧客情報(会社名・氏名・住所・電話番号・生年月日)が流出した。公表は報道が出た10月30日で、GMOは二次被害防止の対応が一部進行中だったため公表を控えたと説明している(利用者への個別連絡は10月26日から)。手口も対象もそれぞれ違うので、同じ問題の再発と断定するつもりはない。ただ、再発防止を約束した2013年から数えて、セキュリティ事案は一度きりではなかった、という事実は残る。
“大きく張って、生き残る”という成功体験
今回の事件とは直接つながらないが、熊谷氏の経営判断のクセを考えるうえで外せない過去がある。2005年に約250億円で消費者金融のオリエント信販を買収し、貸金業法改正と過払い金返還の波で2年後に撤退した件だ。持株会社は当時の経営陣に528万円で譲渡され、2007年12月期は大幅な最終赤字になった。2018年には仮想通貨マイニング事業で355億円の特別損失も計上している。
どちらも大きく張って、大きく負けて、それでも会社を潰さず立て直してきた。この「張って生き残る」成功体験は、攻めの経営としては強烈な武器だと思う。ただ、その強さと、地味で数字にならない守りの投資を後回しにしがちな体質は、もしかすると地続きなのかもしれない(筆者分析)。ここは断定できないし、断定すべきでもない。でも、頭の片隅には置いておきたい。
株を持っている人・検討している人が、次に確認すべきこと
- 11月13日予定の決算発表:特別損失として補償費用をいくら見積もるか。見積もり不能のまま“未定”が続くなら、不確実性はまだ株価に残る
- 実現損失補償の件数と総額:補償申請の案内が出たあと、何件・いくらの請求が来たかが開示されるか
- 事前の警告の時期と報告経路:第三者委員会などの外部調査が立ち上がるか、指摘がどの階層まで届いていたかが明らかにされるか
- 顧客離れの兆候:お名前.comなどインフラ事業の解約・契約数が、四半期の開示資料でどう動くか
- GMOは、攻撃者が公開したとされる情報には絶対にアクセスしないよう呼びかけている。見に行くこと自体がリスクになる
- 「漏えいデータを削除します」「被害金を取り戻せます」といった名目の連絡は二次被害の典型。URLや添付は開かない
- デスクトップクラウドに口座情報を保存していた人は、別の安全な端末からパスワード変更と多要素認証の設定を
13年前、熊谷氏は「過信」という言葉で自分を責めた。今回は「警告はあった」と書いた。言葉は確かに変わったし、初動も補償も速くなった。ただ、2013年はトップが現場の実態を知らずに否定し、2026年は現場が知っていたのに経営の優先順位で間に合わなかった、という並びで見ると、問われているものは13年前よりむしろ重くなっている気がする。
現場の正しい声が会社の優先順位に負けるという構造が、本当に変わったのかどうか。それを示せるのは謝罪の言葉の強さではなく、警告がいつ、誰に届いていたのかという事実の開示だけだと思う。そこが出てこないまま株価だけが先に動いている、というのが今の正直な景色だ。
- 熊谷正寿 公式サイト「ロリポップ改ざん被害のお詫び。私の発言についてのお詫びとご説明。」(2013年9月8日)
- ITmedia NEWS「ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、『強気すぎた』と謝罪」(2013年9月9日)
- 徳丸浩の日記「ロリポップのサイト改ざん事件に学ぶシンボリックリンク攻撃の脅威と対策」(2013年9月2日)
- マイナビニュース「ロリポップ!の大規模改ざんで最終報告」(2013年9月10日)
- ITmedia「熊谷正寿」関連記事一覧(在宅勤務廃止・7月21日の謝罪)
- 汐留PR塾「GMO熊谷氏が謝意を示した『表現の過剰性』」
- J-CASTニュース「GMO、セキュリティー巡る『課題』を社内ホワイトハッカーが指摘していた」(2026年10月26日)
- J-CASTニュース「GMO、攻撃者から約80億円要求されていた」(2026年10月26日)
- 共同通信(熊本日日新聞掲載)「GMO、サイバー防御を緊急要請」(2026年10月24日)
- 日本経済新聞「GMOインターネットGの株価が16%安」(2026年10月26日)
- 株探「GMOインタは急落、見舞金と損失補償を発表」(2026年10月26日)
- CRYPTO TIMES「GMO株一時11%急落|攻撃者は100万ドル要求」(2026年10月26日)
- GMOインターネットグループ「お名前.com デスクトップクラウドへの不正アクセスに関する現在の対応について(第10報)」(2026年10月27日)
- ITmedia PC USER「GMO、27日正午までに『ネット切断、PCの電源落として』」(2026年10月27日)
- 日経クロステック「GMO不正アクセス、顧客関連情報と称する内容公開」(2026年10月27日)
- ScanNetSecurity「infoQに不正アクセス、89万4,082件の個人情報外部持ち出しを確認」(2026年10月19日)
- Business Insider Japan GMOインターネット「サイトM&A」顧客情報流出(2017年10月30日)
- GMOインターネット 適時開示「ローン・クレジット事業からの撤退」(2007年8月13日)
- THE SHASHI「ローン・クレジット事業への参入と、2年後の撤退」
- データ・マックス「GMO、仮想通貨マイニング事業で355億円の特別損失」(2018年12月)